Una herramienta clave de Microsoft, diseñada para el desarrollo de agentes de inteligencia artificial, ha sido comprometida en un sofisticado ataque. Investigadores de seguridad han descubierto que dos versiones del popular framework para Python fueron vulneradas, permitiendo a los atacantes distribuir malware de manera encubierta. Este software malicioso está diseñado específicamente para robar credenciales, secretos corporativos y tokens de acceso a servicios en la nube, poniendo en riesgo la infraestructura de desarrollo de numerosas organizaciones.
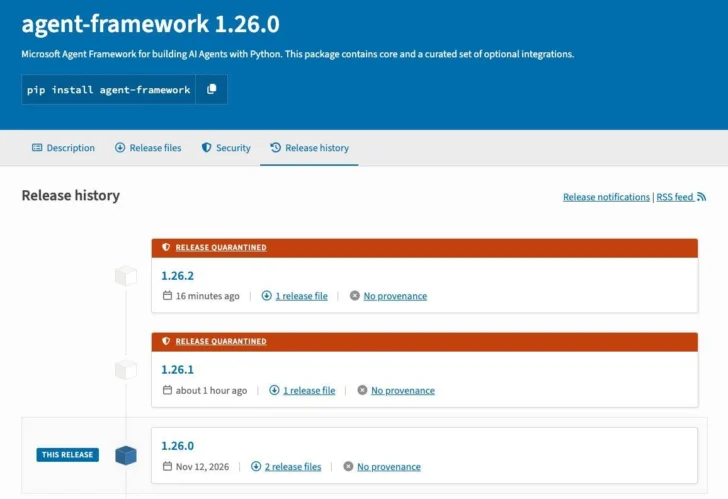
El incidente afecta directamente a las versiones 1.26.1 y 1.26.2 del paquete agent-framework, alojado en PyPI, el repositorio más importante para proyectos de Python. La alarma se encendió cuando expertos detectaron que las versiones infectadas se distribuían desde la cuenta oficial asociada al proyecto de Microsoft. Esta situación sugiere que los cibercriminales lograron comprometer las credenciales de una persona con permisos de publicación, logrando así infiltrar su código malicioso en una fuente aparentemente legítima y de confianza.
El sigilo del ataque y su amplio alcance
Lo que hace este ataque particularmente insidioso es su método de activación. Según informes de OX Security y OpenSourceMalware, el código malicioso estaba diseñado para ejecutarse automáticamente. Bastaba con instalar cualquiera de las versiones comprometidas del paquete para que el malware se activara en segundo plano, sin necesidad de que los usuarios importaran la librería en sus proyectos o realizaran alguna acción adicional. Esta ejecución silenciosa y automática dificultó enormemente su detección inicial, ya que no requería una interacción explícita por parte del desarrollador para desencadenar la infección.
Una vez activo, el malware iniciaba un proceso exhaustivo de recolección de información. Se enfocaba en extraer variables de entorno, archivos de configuración sensibles y credenciales almacenadas localmente en el equipo del desarrollador. Dada la naturaleza del objetivo (desarrolladores), el alcance del robo se amplificaba, apuntando a secretos y tokens relacionados con servicios de gran relevancia en el ecosistema tecnológico. Plataformas como Azure, GitHub, Docker, Hugging Face, npm y el propio PyPI, entre otros ecosistemas de desarrollo, figuraban entre sus objetivos principales. Toda esta información era luego comprimida y enviada a un servidor controlado por los atacantes, completando así la exfiltración de datos.
Impacto directo en el ecosistema de desarrollo
El impacto del malware no se limitaba únicamente a la información presente en el ordenador infectado. Los investigadores descubrieron que el código malicioso también solicitaba nuevos tokens de autenticación en plataformas cruciales como GitHub Actions, Azure DevOps y diversos servicios de Azure. Esto permitía a los hackers obtener acceso temporal a recursos y APIs de estas plataformas antes de que los tokens existentes expiraran, abriendo la puerta a posibles movimientos laterales dentro de la infraestructura de las organizaciones o la manipulación de repositorios y flujos de trabajo.
Uno de los factores que complicó la detección y el reconocimiento del ataque fue la habilidad del malware para cargar componentes legítimos de la herramienta de Microsoft. Los desarrolladores continuaban trabajando con normalidad, sin sospechar que el paquete instalado estaba simultáneamente robando sus datos en segundo plano. Afortunadamente, Microsoft actuó con celeridad una vez detectado el problema, retirando algunos repositorios comprometidos. Paralelamente, PyPI puso en cuarentena la cuenta que había publicado los paquetes infectados, mitigando así la propagación del malware.
Respuesta y recomendaciones clave para desarrolladores
Previo a la detección del ataque, el proyecto acumulaba más de 190.000 descargas mensuales, según datos de OX Security. Aunque no todas estas descargas corresponden a versiones maliciosas, una fracción significativa de usuarios podría haber instalado el paquete comprometido, enfrentándose a graves riesgos de seguridad. Este incidente subraya la importancia de la vigilancia constante incluso en fuentes de software que parecen seguras.
Para aquellos desarrolladores que hayan instalado las versiones 1.26.1 o 1.26.2 del agent-framework, los investigadores recomiendan asumir que el sistema ha quedado comprometido. Si bien eliminar el paquete es un primer paso esencial, OpenSourceMalware aconseja seguir un protocolo de seguridad más exhaustivo para asegurar la limpieza del sistema y la protección de datos. La buena noticia es que el malware no establece persistencia a nivel de sistema operativo; no instala servicios ni tareas programadas. Su operación se limitaba al tiempo en que los archivos maliciosos permanecían en el directorio site-packages de Python, lo que facilita su erradicación una vez identificado.